Cambridge Analytica sembra non aver insegnato niente a Facebook. All’indomani dell’annuncio del nuovo logo colorato per identificare l’intera azienda e i suoi prodotti come WhatsApp, Instagram e Messenger, il social ha dovuto ammettere un nuovo grave incidente di sicurezza. In un blog post sul sito del gruppo Konstantinos Papamiltiadis, direttore del programma per gli sviluppatori di Facebook ha ammesso che circa cento sviluppatori di app potrebbero “aver erroneamente avuto accesso ai dati dei propri utenti in determinati gruppi di Facebook, inclusi i loro nomi e le foto del profilo”. Gli sviluppatori coinvolti si occuperebbero di programmare le app di gestione per social media e streaming video che consentono agli amministratori di gestire i propri gruppi in modo più efficace e aiutare i membri a condividerne i video stessi. Continua a leggere La Repubblica: Facebook: cento sviluppatori hanno avuto accesso ai dati personali degli utenti dai Gruppi
Tag: Arturo Di Corinto
La Repubblica: È il 5 novembre, Anonymous va all’attacco della politica
È il 5 novembre, Anonymous va all’attacco della politica
Nella ricorrenza della congiura delle polveri, hanno bucato la rete della Camera dei deputati, quella della prefettura di Napoli, l’ordine degli avvocati di Arezzo, Grosseto e Perugia, l’agenzia per l’Ambiente in Abruzzo e Puglia e molti altri siti. “Con le nostre azioni non cerchiamo di cambiare il mondo, ma dare una voce a quelle persone che non vengono mai ascoltate”
di ARTURO DI CORINTO per la Repubblica del 5 Novembre 2019
HANNO bucato la prefettura di Napoli, l’ordine degli avvocati di Arezzo, Grosseto e Perugia, l’agenzia per l’Ambiente in Abruzzo e Puglia e molti altri siti. Gli anonymous italiani per celebrare la ricorrenza del 5 novembre – la data della Congiura delle polveri che ha prodotto la maschera di Guy Fawkes divenuta celebre col film V per Vendetta – hanno reso pubblici i dati relativi a enti e istituzioni dei quali hanno violato centinaia di database. Con una novità, la distribuzione dei filmati di alcuni apparati di sorveglianza privati che immortalano diversi momenti di vita dentro e fuori i palazzi del centro di Roma, tra questi il Pantheon. Gli hacker hanno anche rivendicato un attacco informatico alla Camera dei deputati ma i responsabili del sito istituzionale negano che sia avvenuta un’intrusione nel loro sistemi. Continua a leggere La Repubblica: È il 5 novembre, Anonymous va all’attacco della politica
Bancaforte: Open Banking, Open Risk?
Le opportunità e i rischi dell’open banking, i timori del cybersecurity manager, le strategie che le aziende stanno mettendo in atto per evitare che i nuovi flussi e le nuove piattaforme non siano “open” anche per chi ha intenti criminali … saranno al centro della sessione del 7 novembre del Salone dei Pagamenti
di Arturo Di Corinto – 4 Novembre 2019
L’open banking può offrire ai consumatori diversi vantaggi sotto forma di un facile accesso ai dati e ai servizi finanziari e, allo stesso tempo, alle banche la possibilità di razionalizzare i costi. Tuttavia l’open banking può anche comportare rischi per la privacy e la sicurezza dei consumatori. Un tema molto attuale che sarà al centro della sessione di giovedì 7 novembre “Open Banking, Open Risk?” – ore 14 (clicca qui), che ha l’obiettivo di far emergere i principali punti di attenzione e le strategie più efficaci volte ad evitare che i nuovi flussi e le nuove piattaforme non siano “open” anche per chi ha intenti criminali.
Il Manifesto: L’anonimato in rete è una risorsa
L’anonimato in rete è una risorsa
Hacker’s Dictionary. Il parlamentare di Italia Viva Luigi Marattin propone di identificare gli utenti web per contrastare i fenomeni d’odio online. Ma è una proposta che non considera il valore dell’anonimato online
di ARTURO DI CORINTO per Il Manifesto del 30 Ottobre 2019
Mentre la Bbc decide di portare i suoi contenuti nel Dark Web per tutelare l’anonimato del proprio pubblico all’interno di paesi illiberali, in Italia di discute di identificare gli utenti del web.
Il dibattito, che pensavamo chiuso dopo le mobilitazioni degli anni scorsi contro la censura in rete, è ricominciato per la proposta di un parlamentare di Italia Viva.
Luigi Marattin, economista molto attivo sui social, a suo dire preoccupato per il dilagare dell’odio in rete, ha suggerito, parole sue, di rendere obbligatorio depositare un documento d’identità prima di aprire un profilo social «per impedire che il web rimanga la fogna che è diventato».
Purtroppo questa risposta a problemi reali, l’hate speech, le fake news, il cyberbullismo, è sbagliata.
Continua a leggere Il Manifesto: L’anonimato in rete è una risorsa
Il Manifesto: Cyber-truffatori e politici, ladri di fiducia
Cyber-truffatori e politici, ladri di fiducia
Hacker’s Dictionary. Assistenti virtuali spioni, riconoscimento facciale nei bar, follower comprati, app che manipolano i dati, sono il rischio più grosso della società
di ARTURO DI CORINTO per Il Manifesto del 24 Ottobre 2019
La fiducia è la moneta sonante di ogni transazione. Ma in questo mondo digitale sempre più complesso di chi o di che cosa possiamo avere fiducia? Pensiamoci un attimo.
Il direttore hardware di Google ha detto in un’intervista alla Bbc che se un ospite gli entra in casa lui lo avverte che c’è Google Home. Lo fa perché il simpatico aggeggino registra ogni conversazione intorno a lui, anche le confidenze più private che quindi si dovranno fare altrove e lontane dagli assistenti virtuali, anche di pc e smartphone.
Continua a leggere Il Manifesto: Cyber-truffatori e politici, ladri di fiducia
Il Manifesto: Le spie spiano, ma via computer
Le spie spiano, ma via computer
Hacker’s dictionary. L’attività dei gruppi hacker finanziati dagli Stati, gli Apt, si diffonde a macchia d’olio per colpire singoli cittadini e sedi diplomatiche e militari in Egitto, Usa, Europa, India e Venezuela
di ARTURO DI CORINTO per Il Manifesto del 17 Ottobre 2019
Siamo nel pieno di una guerra cibernetica e non ce ne rendiamo conto. Ce lo ha detto in faccia Miroslaw Trnka, fondatore di una delle maggiori compagnie di cybersecurity al mondo, Eset. La dichiarazione dell’imprenditore anti-corruzione e innovatore slovacco suona come un allarme dopo che i suoi ricercatori hanno spiegato in conferenza stampa che gli attacchi cibernetici ai danni di ambasciate, corpi militari e ministeri degli affari esteri sono assai più frequenti di prima.
In particolare dopo la ripresa di attività del gruppo The Dukes, noto per aver hackerato le email del Comitato Nazionale Democratico durante la corsa presidenziale persa da Hillary Clinton e che secondo Eset «non se ne sono mai andati da Washington». Il gruppo, noto anche col nome di Cozy Bear, l’orso coccolino, ha sviluppato negli anni un intero armamentario per penetrare le difese informatiche dei propri bersagli, ma ha in realtà spesso usato il solito vecchio trucco, lo spear phishing, email personalizzate che ci chiedono di cliccare su link in grado di infettarci il computer e controllarlo da remoto. Continua a leggere Il Manifesto: Le spie spiano, ma via computer
La Repubblica: Le insidie di quei giocattoli in rete comandati con la voce
Le insidie di quei giocattoli in rete comandati con la voce
Dall’Internet of Things (IoT) all’Internet of Toys: non si scherza coi dispositivi connessi in rete. Proteggere reti, computer, smart object è un obiettivo strategico dell’Unione Europea
di ARTURO DI CORINTO per La Repubblica del 17 Ottobre 2019
BRATISLAVA – La porta del garage non si apre. Le luci del cortile non si accendono. Le telecamere di sorveglianza non registrano e durante la riunione si muore di caldo. Semplici inconvenienti? Anche, ma potrebbero essere l’inizio di guai più grossi. Obbligati a lasciare l’auto nuova di zecca per strada, questa potrebbe essere rubata più facilmente. Se le luci non si accendono un aggressore potrebbe aspettarci nel buio per rapinarci o peggio; senza telecamere un furto potrebbe non essere scoperto e, obbligati ad aprire la finestra, un minidrone potrebbe entrare e spiare la riunione del consiglio d’amministrazione. Fantascienza? Proprio no. Sono tutti i rischi potenziali dell’Internet of things (Iot). Eventi che possono accadere quando gli oggetti intelligenti come luci, porte, telecamere e termostati connessi in rete via Internet nella casa domotica, automatizzata, non funzionano come dovrebbero. Continua a leggere La Repubblica: Le insidie di quei giocattoli in rete comandati con la voce
Il Manifesto: Legge Cybersecurity, non esiste il rischio zero
Il Manifesto: Legge Cybersecurity, non esiste il rischio zero
Hacker’s dictionary. Nelle audizioni alla Camera per esaminare il nuovo decreto legge sul Perimetro di difesa cibernetica nazionale cauto ottimismo sulle norme e preoccupazione per i bassi stipendi dei cyberdefender
di ARTURO DI CORINTO per Il Manifesto del 10 Ottobre 2019
Prima gli attacchi informatici ai computer degli smart building, con l’Italia quarto paese più colpito al mondo, poi gli attacchi coi trojan bancari Emotet e Ursnif, dopo ancora la campagna di malspam sotto forma di finte fatture Iva segnalata dal CertPa, infine le vulnerabilità dei database del Pd e di Giorgia Meloni scoperti dagli Anonymous. E ancora l’epidemia di WannaCry, con l’Italia leader per gli attacchi rilevati del pericoloso malware, infine le falle del sistema operativo Android e quelle di WhatsApp che mettono a rischio miliardi di utenti. Paura? Continua a leggere Il Manifesto: Legge Cybersecurity, non esiste il rischio zero
Convegni: “𝗠𝗢𝗡𝗗𝗢 𝗗𝗘𝗟𝗟’𝗘𝗗𝗜𝗧𝗢𝗥𝗜𝗔 𝗖𝗔𝗥𝗧𝗔𝗖𝗘𝗔 𝗲 𝗚𝗜𝗢𝗥𝗡𝗔𝗟𝗜𝗦𝗠𝗢 𝗗𝗜𝗚𝗜𝗧𝗔𝗟𝗘”
FESTIVAL DEL GIORNALISMO LIBERO
Giovedì 𝟭𝟬 𝗢𝗧𝗧𝗢𝗕𝗥𝗘 ore 11.30 – 13.30
“𝗠𝗢𝗡𝗗𝗢 𝗗𝗘𝗟𝗟’𝗘𝗗𝗜𝗧𝗢𝗥𝗜𝗔 𝗖𝗔𝗥𝗧𝗔𝗖𝗘𝗔 𝗲 𝗚𝗜𝗢𝗥𝗡𝗔𝗟𝗜𝗦𝗠𝗢 𝗗𝗜𝗚𝗜𝗧𝗔𝗟𝗘”
Modera Arturo Di Corinto
Marco Damilano (Direttore de L’Espresso),
Raffaele Lorusso (Segretario della Federazione Nazionale Stampa Italiana),
Guido D’Ubaldo (Segretario Ordine nazionale dei Giornalisti),
Giuseppe Smorto (Vicedirettore Repubblica.it),
Nicola Attadio (Laterza),
Piero Attanasio (Responsabile Attività internazionali AIE-Associazione Italiana Editori),
Santo Strati (editore-giornalista)
La Repubblica: Falla in WhatsApp, aggiornate l’app se potete
Falla in WhatsApp, aggiornate l’app se potete
Resa nota una vulnerabilità nella gestione immagini dell’app di messaggistica che permette agli hacker di entrare negli smartphone
di ARTURO DI CORINTO per La Repubblica del 4 Ottobre 2019
GUARDA Salvini nudo a Cortina! Il messaggio WhatsApp è intrigante, diventerà virale, difficile resistergli. Viene da un nostro amico e non ci sembrerà troppo strano dopo le performance del capo leghista al Papeete, ma una volta aperto si rivela per quello che è: una gif “armata”, malevola, in grado di attaccare il nostro dispositivo metterlo nelle mani di un delinquente. L’attacco informatico che usa le immagini che ci scambiamo a sfinimento su WhatsApp sfrutta una vulnerabilità, una falla della galleria immagini dei dispositivi Android che hanno installato la popolare app di messaggistica, per prendere possesso del dispositivo di chiunque e ottenere tutti i suoi dati personali, carte d’imbarco, resoconti di lavoro, codici e password scambiati in famiglia.
A scoprirlo un hacker di Singapore, detto “Il risvegliato”, ma lo pseudonimo esatto è “Awakened” che contattato da Repubblica ci ha confermato di aver individuato e comunicato a WhatsApp in agosto questa vulnerabilità “double-free” che consente ai malintenzionati di entrarci nel telefonino, e tutto per colpa di una semplicissima GIF, uno dei contenuti più condivisi in assoluto nelle chat. WhatsApp l’ha pagato e ringraziato per questo. Continua a leggere La Repubblica: Falla in WhatsApp, aggiornate l’app se potete
Il Manifesto: Dieci consigli per mettere WhatsApp al sicuro
Dieci consigli per mettere WhatsApp al sicuro
Hacker’s Dictionary. Gli esperti di Panda Security avvertono: è ora di proteggere i nostri messaggi. Sopratutto quelli che scambiamo col medico, l’avvocato e il commercialista
di ARTURO DI CORINTO per Il Manifesto del 3 Ottobre 2019
Sei in riunione e ti arriva la notifica. Fra cento messaggi di auguri non trovi gli orari della gita scolastica, ci sono le elezioni e vieni sommerso di inviti e fake news. Anche in Italia WhatsApp è la regina della messaggistica gratuita: il 95,1% di tutti gli utenti delle app di messaggistica la usa per spedire foto, avviare conversazioni private, e scambiarsi documenti. L’app, di proprietà della galassia Zuckerberg, ha perfino doppiato l’uso di sms come strumento di contatto e batte Telegram e Snapchat come canale di comunicazione veloce, nonostante ogni giorno si ripetano allarmi sulla sua sicurezza. L’ultimo riguarda la privacy: Mark Zuckerberg intende creare un’applicazione unificata che combini WhatsApp, Facebook e Instagram per consentire a oltre 2,6 miliardi di utenti di comunicare tra loro entro il 2020. Garantendosi così un’incredibile base di consumatori sotto sorveglianza volontaria.
Continua a leggere Il Manifesto: Dieci consigli per mettere WhatsApp al sicuro
Intervista ad Arturo Di Corinto: Radio Città del Capo. Riprendiamoci la rete. Un prontuario di autodifesa digitale
Ogni secondo che passiamo online lascia una traccia di noi, ogni nostra azione viene registrata, trasformata in un dato, ogni fotografia diventa memoria e costruisce la nostra reputazione online. Ne siamo consapevoli? Non sempre.
Arturo di Corinto ha scritto un “piccolo manuale di autodifesa digitale”, “Riprendiamoci la rete“, pensato e scritto per le nuove generazioni, giovani e adolescenti, che possono trovare lì riflessioni e procedure.
Il testo, disponibile gratuitamente online, è stato voluta dalla Link University Campus.
Download
Il Manifesto: Ecco l’app del Pd che riabilita Rousseau
Ecco l’app del Pd che riabilita Rousseau
Hacker’s Dictionary. Il neoministro Boccia e il segretario Zingaretti lanciano la piattaforma online del partito per connettere iscritti ed eletti. “Ci sarà dentro tutta la vita del partito”, dicono i creatori
di ARTURO DI CORINTO per Il Manifesto del 26 Settembre 2019
Quindi l’idea di Rousseau è buona. Usare una piattaforma digitale per comunicare con gli iscritti, rendere trasparente l’azione degli eletti, votare online le proposte da portare in Parlamento, è la strada giusta. Lo dimostrano i fatti, adesso che anche il Pd ha creato l’app di partito con cui gli onorevoli dovranno rendicontare la loro attività online e rimettersi al voto dei militanti. Ci si potranno anche caricare foto e video. Per creare questo Facebook di partito si potrà rendere nota la propria posizione e così entrare in contatto con altre persone in zona per attivarsi su un problema territoriale mentre un sistema di notifiche segnalerà gli eventi per i quali l’iscritto ha dichiarato il suo interesse. Secondo gli ideatori tutta la vita del Pd finirà dentro l’applicazione. Ma proprio tutto: documenti, leggi, interventi, proposte.
Insomma, tra gli effetti del governo giallorosso non c’è solo la riduzione della polemica online tra Pd e Cinquestelle, la quasi scomparsa degli articoli critici, sarcastici, «d’inchiesta» nei giornali d’area, ma anche la riabilitazione del modello Rousseau. Continua a leggere Il Manifesto: Ecco l’app del Pd che riabilita Rousseau
La Repubblica: Cybertech Europe, ecco come gestire le relazioni pericolose del mondo digitale
Cybertech Europe, ecco come gestire le relazioni pericolose del mondo digitale
La fiera internazionale della cybersecurity per la terza volta a Roma. Presente il gotha mondiale della sicurezza informatica, dagli strateghi di Accenture e Check Point Software alle piccole startup di settore, e un presidente applauditissimo, l’armeno Sarkissian
di ARTURO DI CORINTO per La Repubblica del 24 Settembre 2019
ROMA – “Viviamo immersi a metà tra il mondo fisico e quello digitale. Però quello digitale funge da moltiplicatore di ogni relazione, anche di quelle pericolose”. Per questo “la sicurezza cibernetica appare sempre di più come un orizzonte da tenere in mente a tutti i livelli: organizzativo, operativo e legale”. Lo ha detto detto al Cybertech Europe 2019 Roberto Baldoni, il cyberzar italiano, a pochi giorni dal decreto sul Perimetro di difesa cibernetica dell’Italia, un insieme di azioni e iniziative che – come ha ribadito il sottosegretario Angelo Tofalo – il governo italiano ha deciso di avviare per rendere il nostro paese più sicuro ed efficiente, al passo con la trasformazione digitale che sta cambiando il volto di tutte le attività professionali, sociali e industriali.
Presente il gotha mondiale della sicurezza informatica, la fiera itinerante della cybersecurity dedicata alle imprese si è distinta nelle presentazioni di questa terza edizione italiana per un’impostazione quasi filosofica, più orientata alla comsapevolezza del rischio cibernetico che all’esigenza di parlare di soluzioni e tecnologie anti-crime. Così, se per il Ceo di Leonardo il focus rispetto all’anno scorso è la cooperazione europea, il tema trasversale, citato esplicitamente da Gene Reznik di Accenture è “ripensare il futuro della sicurezza” e minimizzare il rischio che da un “incendio informatico si sviluppi un mega-incendio informatico” nella metafora di Rohit Ghai di RSA software. Continua a leggere La Repubblica: Cybertech Europe, ecco come gestire le relazioni pericolose del mondo digitale
Presentazione del Libro: Riprendiamoci la rete!
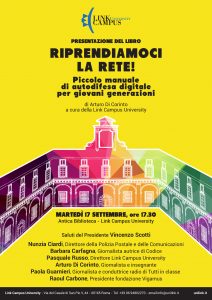
Martedì 17 settembre 2019
17:30 / 19:30
Antica Biblioteca – Link Campus University
Via del Casale di San Pio V, 44 – Roma
Presentazione del libro
Riprendiamoci la rete!
Piccolo manuale di autodifesa digitale per giovani generazioni
di Arturo Di Corinto
a cura della Link Campus University
Saluti del Presidente Vincenzo Scotti
Nunzia Ciardi, Direttore della Polizia Postale e delle Comunicazioni
Barbara Carfagna, Giornalista autrice di Codice
Pasquale Russo, Direttore Link Campus University
Arturo Di Corinto, Giornalista e insegnante
Paola Guarnieri, giornalista e conduttrice radio di Tutti in classe
Raoul Carbone, presidente fondazione Vigamus
Nota: Durante la presentazione verrà mostrato anche il videogame Cyber Hunters ispirato dal libro e realizzato dal DASIC, dagli studenti della Link Campus University e dalla Fondazione Vigamus
La Repubblica: Simjacker, la falla dei telefonini regina della sorveglianza silenziosa
Simjacker, la falla dei telefonini regina della sorveglianza silenziosa
Rivelato un buco di sicurezza nelle sim card che trasforma ogni tipo di smartphone in uno spione viaggiante. Pochi addetti ai lavori lo conoscevano dal 2011. Utilizzato da un’azienda privata in favore di alcuni governi. Potrebbe essere servito per campagne di disinformazione, frodi finanziarie, spionaggio e sabotaggio
di ARTURO DI CORINTO per La Repubblica del 13 SEttembre 2019
“RITENIAMO che questa vulnerabilità sia stata sfruttata per almeno due anni da sofisticati criminali in più paesi, principalmente ai fini della sorveglianza”. La raggelante dichiarazione degli esperti di AdaptiveMobile Security riguarda la scoperta di un metodo di attacco basato su sms per rintracciare e spiare chiunque con qualsiasi telefono. L’attacco, che sfrutta una funzione delle sim card dei telefoni cellulari, è stato subito ribattezzato simjacker perché in grado di “prendere in ostaggio” e dirottare (hijacking) il nostro stesso telefonino. È attivo in questo momento e sarebbe in grado di colpire in molti paesi, dalle Americhe all’Africa, all’Europa. Nonostante non si tratti di un nuovo tipo di attacco la notizia, secondo gli esperti di Adaptive, è che sarebbe stato concepito e utilizzato da due anni da un’azienda privata – di cui non hanno finora rivelato il nome – in favore di alcuni governi, inzialmente per rintracciare criminali o terroristi e successivamente per sorvegliare dissidenti, giornalisti e oppositori politici in Europa e Medio Oriente. Continua a leggere La Repubblica: Simjacker, la falla dei telefonini regina della sorveglianza silenziosa
La Repubblica: A bordo del camion hi-tech che ci difenderà dagli attacchi informatici
A bordo del camion hi-tech che ci difenderà dagli attacchi informatici
Presentato a Milano il comando tattico operativo dell’IBM su 18 ruote. Un autosnodato pronto a intervenire ovunque necessario per contrastare attacchi alle infrastrutture di una nazione e ripristinare il funzionamento di aziende e smart cities
di ARTURO DI CORINTO per La Repubblica del 12 Settembre 2019
I TELEFONI squillano senza sosta, le email di manager terrorizzati si materializzano sugli schermi, i giornalisti premono giù davanti al portone e il consiglio di amministrazione viene convocato d’urgenza a notte inoltrata. Che cosa è successo? Un attacco informatico ha colpito una grande banca nel giorno della fusione con un importante partner commerciale. L’incursione informatica ha esposto 10 milioni di carte di credito nel dark web. Un disastro incalcolabile. La notizia, diffusa nei social da un gruppo hacker è arrivata alle redazioni che imbastiscono la prima diretta: crolla il valore delle azioni della banca, i correntisti fanno a gara per ritirare i soldi dai bancomat che però sono bloccati a loro volta da un ransomware, un tipo di malware che blocca i dispositivi e chiede il riscatto: si scatena il panico in città. Ma per fortuna è soltanto un’esercitazione. Continua a leggere La Repubblica: A bordo del camion hi-tech che ci difenderà dagli attacchi informatici
Il Manifesto: L’autunno della cybersecurity promette bene
L’autunno della cybersecurity promette bene
Hacker’s Dictionary. Dal Cybertech Europe all’evento di Cybersaiyan, dal Security Summit al Salone dei pagamenti. L’anno digitale ricomincia sotto gli auspici della formazione e della consapevolezza necessarie al paese che punta sul digitale
di ARTURO DI CORINTO per Il Manifesto del 11 Settembre 2019
Volete sapere se il vostro smartphone vi spia? Oppure sapete già che l’Italia è il paese di Bengodi per i ransomware e volete capire come difendervi? E la geopolitica della cybersecurity rientra nei vostri interessi? Siete più spaventati dalle spie cinesi o dai troll russi?
Comunque la pensiate in tema di cybersecurity questo autunno ce n’è per tutti i gusti grazie a una pletora di conferenze sulla sicurezza informatica che va dalla più grande alla più piccola, da quella blasonata a quella autorganizzata. Continua a leggere Il Manifesto: L’autunno della cybersecurity promette bene
Il Manifesto: Come ti frego l’azienda via email
Come ti frego l’azienda via email
Hacker’s Dictionary. Si chiamano Business email compromise (Bec) e fanno più danni delle altalene della Borsa. Al pari delle truffe romantiche sfruttano la fiducia ingenua che abbiamo per gli altri
di ARTURO DI CORINTO per Il Manifesto del 29 Agosto 2019
Avete mai ricevuto una email con richiesta di bonifico immediato per un prodotto ordinato in rete, un affare da completare o per aiutare un amico rimasto senza soldi in Tanzania? Probabilmente sì e se non gli avete dato seguito avete fatto bene.
In genere queste richieste sono fasulle e rappresentano un tipo di truffa online che gli esperti chiamano Business Email Compromise (Bec) perché usano account email rubati ai legittimi proprietari.
Mentre in molti casi le truffe romantiche cominciano sul Messenger di Facebook, nelle truffe Bec i truffatori si presentano come il datore di lavoro, un collega, un amico, e chiedono alla vittima di inviare denaro tramite bonifico bancario. In altri casi imitando l’identità del possessore della mailbox compromessa per frodare l’azienda o i suoi dipendenti, clienti e partner. In molti casi, gli «scammer», i truffatori, concentrano i loro sforzi sui contabili o gli impiegati delle risorse umane. Continua a leggere Il Manifesto: Come ti frego l’azienda via email
La Repubblica: I cinque mesi da incubo dell’hacker che difende i diritti umani
I cinque mesi da incubo dell’hacker che difende i diritti umani
Amnesty International interviene a favore del programmatore svedese Ola Bini. Amico di Julian Assange è perseguitato dalla giustizia ecuadoriana ma senza prove
di ARTURO DI CORINTO per La Repubblica del 28 Agosto 2019
OLA BINI è un attivista svedese per i diritti umani che vive in Ecuador dal 2013 dove lavora allo sviluppo di software di sicurezza. Difendendo il diritto alla privacy con il suo lavoro, ha permesso a giornalisti e attivisti di condividere informazioni e raccogliere prove in modo sicuro evitando la sorveglianza illegale dei governi. Ola Bini è stato arrestato ad aprile. Accusato di violazione di sistemi informatici e cospirazione, è stato detenuto ingiustamente e adesso, a indagine quasi conclusa e senza prove, accusato di altri reati imprecisati. Continua a leggere La Repubblica: I cinque mesi da incubo dell’hacker che difende i diritti umani
RAIUNO – CODICE: Libertà e web: utopia? – Codice La vita è digitale 22/08/2019
Libertà e web: utopia? – Codice La vita è digitale 22/08/2019
L’editoriale di Arturo Di Corinto sulla religione “digitale”. Oggigiorno il web stesso è diventato una religione, praticata attraverso l’iperconnessione via social. È questo il motivo per cui il filosofo coreano Byung-chul Han ritiene che i social network siano diventati dei “panottici” digitali che sorvegliano senza pietà le nostre interazioni.
La grande quantità di dati generata dal nostro essere “sociali” ha così prodotto un nuovo fenomeno, a metà strada tra l’ideologia e la religione: il “dataismo”, il culto dei dati.
LA PUNTATA INTEGRALE SU RAIPLAY https://www.raiplay.it/video/2019/08/…
TUTTI I VIDEO E LE PUNTATE https://www.raiplay.it/programmi/codi…
RAIUNO CODICE: Sistemi complessi, ”sciami” al lavoro? – 21/08/2019
CODICE, LA VITA DIGITALE – stagione 3 – 2019
Conduce: Barbara Carfagna
Regia di Luca Romani
Autori: Barbara Carfagna e Fabrizio Giunta
Collaborazione di Massimo Cerofolini
Consulenza Scientifica di Arturo Di Corinto
La potenza di calcolo delle reti, e la quantità di dati sempre più imponente che produciamo, induce gli ingegneri e le aziende a costruire infrastrutture sempre più complesse. Ed è sorprendente osservare come molte soluzioni prendano le mosse da sistemi semplici, che assemblati opportunamente, producano poi risultati inattesi, dalle prestazioni molte volte superiori rispetto a quelle che ci si aspetterebbe di ottenere analizzando i singoli costituenti. Proprio come succede in natura: ogni sistema vivente è complesso, e può essere compreso non studiando il comportamento degli elementi che lo compongono, ma solo guardandolo nel suo insieme. Questo vale per le grandi città stato, le cosiddette smart city che si stanno affermando soprattutto in estremo oriente, vale per le grandi aziende, come ha dichiarato il fondatore di Huawey, Ren Zhengfei, in un’intervista rilasciata nella sede cinese a Barbara Carfagna, vale per molte aziende digitali europee che stanno cercando una soluzione per contrastare lo strapotere americano. E a volte la capacità di auto-organizzazione di questi sistemi complessi consente di fare enormi passi avanti dal punto di vista tecnologico: un esempio per tutti è la blockchain, che promette di rendere trasparente e inviolabile ogni trasferimento di beni e merci, abbassando i costi, migliorando la distribuzione di informazioni, creando impulso all’economia.
RAIUNO – CODICE: La sanità digitale – 15/08/2019
Codice La vita è digitaleSt 2019 La sanità digitale – 15/08/2019
CODICE, LA VITA DIGITALE – stagione 3 – 2019
Conduce: Barbara Carfagna
Regia di Luca Romani
Autori: Barbara Carfagna e Fabrizio Giunta
Collaborazione di Massimo Cerofolini
Consulenza Scientifica di Arturo Di Corinto
Può il cibo diventare una medicina, prevenendo, attraverso l’analisi digitale personale, le carenze nutrizionali? E quali saranno le strategie per produrre cibo in modo sostenibile, in un mondo in cui la richiesta è sempre crescente? Per molti analisti è prossima l’applicazione della tecnologia blockchain anche sugli alimenti, rendendone così certificata la tracciabilità. E poi, il futuro della cura: grazie a tecniche diagnostiche sempre più avanzate, per alcuni medici entro venti anni riusciremo a sconfiggere la gran parte delle malattie, e fattore determinante sarà la terapia prescritta con la telemedicina. E cosa si sa della crioconservazione, filone di ricerca in cui molte aziende private e nazioni stanno investendo ingenti somme di denaro? Infine, quali sono i sistemi di autenticazione e di tutela dei dati sanitari nelle nazioni più digitalizzate del mondo?
RADIO RAI UNO intervista Arturo Di Corinto
31 luglio 2019
Con Claudio Vigolo e Diana Alessandrini Regia di Roberta di Casimirro
Ospiti oggi a “L’Estate di Radio1”:
Internet e privacy
Arturo di Corinto, docente ed esperto di Internet nuove tecnologie e comportamenti sociali
Roberto Paura, presidente di Italian Istitute for the Future
La Repubblica: Il mercante, il sapiente, il guerriero: l’Hacker University di Tel Aviv alleva i combattenti del cyberspazio
Un commerciante di diamanti 91enne ha deciso di finanziare una scuola di cybersecurity: “E’ un investimento produttivo – dice – ma non è soltanto una questione di soldi”
di ARTURO DI CORINTO per La Repubblica del 28 Luglio 2019
TEL AVIV – “Al tempo dei kibbutz ci affidavamo ai carri armati per difenderci e combattere, ma oggi un computer può sconfiggere anche un carrarmato”. A parlare così è Pinchas Fouzailov, il 91enne presidente dell’Università degli hacker di Tel Aviv. Tra i fondatori dell’industria diamantifera israeliana Pinchas è proprietario di un intero grattacielo a Ramat Gan, alla periferia della città, e ha voluto dedicare tre dei suoi piani all’addestramento di giovani promesse della cybersecurity – dice – per “rendere il paese più sicuro”.
È un vecchietto arzillo, che affronta l’argomento della sicurezza informatica col piglio di uno youtuber e racconta a Repubblica come tutto è cominciato. “Se siamo bravi coi computer è perché siamo abituati a difenderci. Ho vissuto il periodo delle bombe e degli attentati e ti assicuro che con vicini così non potrebbe essere diversamente”. Alla domanda di quali siano le leve del successo ci dice: “Noi ebrei, israeliani, siamo abituati a guardare ai problemi da angolazioni diverse, proprio come fanno i giovani hacker per trovare le soluzioni migliori, difenderci e attaccare al momento giusto. Ma non mi piace la guerra. La guerra complica gli affari”.
HackerU, così si chiama la scuola di formazione per esperti informatici, ha 200 insegnanti e 7000 allievi. “L’istruzione è la prima cosa”, come ci dice Daniel Adani, avvocato e portavoce della scuola, “vengono da tutto il mondo per imparare. Ma gli insegnanti provengono sia dalle università d’eccellenza israeliane che dalle unità di intelligence dell’esercito. E proprio l’esercito manda a Ramat Gan i suoi soldati più versati ad apprendere i segreti della guerra elettronica per contrastare virus e attacchi informatici. Continua a leggere La Repubblica: Il mercante, il sapiente, il guerriero: l’Hacker University di Tel Aviv alleva i combattenti del cyberspazio
RAIUNO: CODICE, LA VITA DIGITALE DAL PRIMO AGOSTO 2019
 CODICE, LA VITA DIGITALE – stagione 3 – 2019
Dall’Asia alla Silicon Valley, in onda il giovedì in seconda serata alle 23:30 su RaiUno in onda la terza edizione di Codice La vita è digitale.
Conduce: Barbara Carfagna
Regia di Luca Romani
Autori: Barbara Carfagna e Fabrizio Giunta
Collaborazione di Massimo Cerofolini
Consulenza Scientifica di Arturo Di Corinto
Inviati: Floriana Bulfon, Elisabetta Curzel, Massimo Cerofolini, Matteo Di Calisto, Arturo Di Corinto, Celia Guimaraes, Valentina Noseda, Lucia Pappalardo, Clelia Passafiume
Registi: Cristina Cilli, Luca Ferrari, Lucia Pappalardo, ALessandro Nucci
Durata: 6 puntate
Produttore esecutivo: Federica Guerrieri
Assistente di regia: Claudia Bernardini
Ricerche: Carlo Posio
In redazione: Alessio Aversa, Federico Calò, Raffaella Moriondo, Ylenia Buonviso.
Redazione: Roma | Location: Studio 2 Teulada
Continua a leggere RAIUNO: CODICE, LA VITA DIGITALE DAL PRIMO AGOSTO 2019
La Repubblica: Perché gli umani attaccano i sistemi basati sull’intelligenza artificiale
Perché gli umani attaccano i sistemi basati sull’intelligenza artificiale
Un nuovo rapporto del progetto europeo Sherpa realizzato con F-Secure illustra le tecniche di attacco usate per inquinare i dati e confondere gli algoritmi alla base dei sistemi intelligenti
di ARTURO DI CORINTO per La Repubblica del 18 Luglio 2019
GLI UOMINI stanno attaccando i sistemi di Intelligenza Artificiale e non viceversa, come ci saremmo aspettati dai film di fantascienza. Ma per fare che cosa? Per manipolare i risultati dei motori di ricerca, modificare gli algoritmi dei social media, il ranking e la reputazione dei siti web, disturbare il volo dei droni o ingannare una macchina a guida autonoma. E così, al contrario di quello che speravamo, l’uso malevole degli strumenti di intelligenza artificiale non si è fermato alla creazione di sofisticate campagne di disinformazione.
L’allarme viene da un rapporto del progetto europeo Sherpa, dedicato a diritti umani e intelligenza artificiale, e che ha evidenziato come singoli criminali e hacker organizzati abbiano trovato un nuovo obbiettivo nell’attaccare i sistemi ‘intelligenti’ che suggeriscono gli acquisti di Amazon o sull’Apple Store, che definiscono il ranking dei ristoranti su TripAdvisor o che predicono la probabilità di eventi criminosi e i consumi energetici delle smart city. Continua a leggere La Repubblica: Perché gli umani attaccano i sistemi basati sull’intelligenza artificiale
Il Manifesto: L’«astroturfing» e i bot di Virgina Raggi
L’«astroturfing» e i bot di Virgina Raggi
Hacker’s Dictionary. I profili fasulli infestano i social. Da LinkedIn a Instagram e Twitter i sockpuppet inquinano il dibattito pubblico ma possono essere scoperti anche senza particolari doti informatiche, forse
di ARTURO DI CORINTO per Il Manifesto del 18 Luglio 2019
L’«astroturfing» è un termine coniato nell’ambito del marketing per definire la creazione a tavolino del consenso dal basso per un’idea, un prodotto o un candidato alle elezioni (cfr. Wikipedia).
La tecnica dell’«astroturfing», che usa soggetti pagati apposta, può anche servire ad alterare la percezione del pubblico su un certo argomento nell’ambito della comunicazione politica, dove però si preferisce parlare di fake news e disinformazione online.
A differenza che nel passato, per inquinare il dibattito pubblico nei social network oggi si usano profili fasulli generati via software da aziende specializzate – sono chiamati volgarmente bot -, e automatizzare compiti come la ripetizione ossessiva di certi messaggi per dare l’impressione che esista ampio consenso attorno a sindaci, partiti e ministri dell’Interno. Continua a leggere Il Manifesto: L’«astroturfing» e i bot di Virgina Raggi
Formiche: FaceApp, dove finiscono le foto modificate? I dubbi di Di Corinto
FaceApp, dove finiscono le foto modificate? I dubbi di Di Corinto
L’applicazione per modificare l’aspetto che in questi giorni impazza sui social potrebbe mettere a rischio la privacy degli utenti, e non solo. conversazione con Arturo Di Corinto, docente e saggista, esperto di nuove tecnologie
di Simona Sotgiu per Formiche del 17 Luglio 2019
Viaggi nel futuro? Ancora le tecnologie che l’essere umano ha a disposizione non permettono di attraversare lo spazio-tempo, però un assaggio del nostro aspetto futuro l’abbiamo visto scorrere sulle pagine social in questi giorni grazie a un’applicazione, FaceApp, che modificando un’immagine del volto ricostruiva quello che sarà il nostro aspetto futuro. Ma c’è un prezzo, e come spesso accade ha a che vedere con la privacy. “Il problema è che le facce sia originali che quelle modificate una volta che sono dentro questi database possono essere rivendute a dei soggetti che creano eserciti di profili fantoccio”, ha spiegato a Formiche.net Arturo Di Corinto, docente e saggista, esperto di nuove tecnologie, che incontra diverse criticità nell’applicazione creata da Yaroslav Goncharov. Continua a leggere Formiche: FaceApp, dove finiscono le foto modificate? I dubbi di Di Corinto
Il Manifesto: Video fasulli e porno vendette: la sessualità sotto ricatto
Video fasulli e porno vendette: la sessualità sotto ricatto
Hacker’s Dictionary. Da Grindr a Jack’d, da DeepNude a Tik Tok, perché gli hacker criminali si inte
di ARTURO DI CORINTO per Il Manifesto del 11 Luglio 2019
Una volta i soldi si facevano con il furto di contanti e gioielli, poi, con Internet, svuotando i conti correnti online e infine rubando potenza computazionale dai telefonini per generare cryptovalute. Adesso però i criminali fanno soldi vendendo dati personali relativi ai corpi, ai movimenti e alle scelte sessuali delle persone. O minacciando di farlo.
Ma come? Pensate a Grindr, l’app per gli incontri gay di proprietà della cinese Kunlun Media di cui il governo americano ha imposto la cessione perché i suoi database sono pieni di informazioni su nomi, indirizzi, posizione geografica, preferenze sessuali, stato di salute dei membri della community che la usano per incontri sentimentali ed erotici. Il motivo? Tra gli utenti ci sono anche funzionari governativi e militari: conoscere le loro abitudini – dove lavorano, con chi, in quali ore – significa poter accedere a informazioni sensibili o estorcergliele.
La scorsa settimana invece la Procura generale di New York ha multato la compagnia proprietaria dell’app Jack’d con 240 mila dollari per avere lasciato incustodite le immagini più private dei suoi utenti. Anche in questo caso si tratta di persone gay, bisex, trans e curiose che usandola cercano l’anima gemella. Anche qui il rischio è quello di conoscere troppi dettagli intimi di colleghi, concorrenti, mogli, mariti, vicini di casa, da usare contro di loro in cause legali o per ricatti di natura monetaria. Continua a leggere Il Manifesto: Video fasulli e porno vendette: la sessualità sotto ricatto

In un blog post il direttore dei programmi per gli sviluppatori del social blu ha ammesso la possibilità che terze parti “abbiano avuto accesso alle informazioni più a lungo di quanto l’azienda intendesse”
di ARTURO DI CORINTO per La Repubblica del 6 Novembre 2019